Proyecto de ley en Colombia busca establecer reglas para el uso de la inteligencia artificial y la protección de datos sensibles.
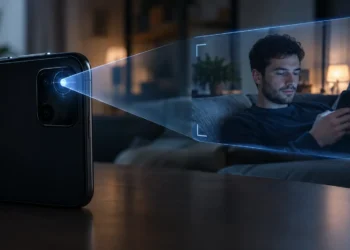
La llegada de la inteligencia artificial (IA) ha abierto un abanico de oportunidades, pero también ha puesto sobre la mesa preguntas urgentes: ¿qué sucede con la información personal en un contexto donde los algoritmos procesan millones de datos en segundos? Este dilema, compartido por gobiernos, empresas y ciudadanos, ha motivado la creación de nuevos marcos normativos. En Colombia, por ejemplo, ya se discute un proyecto de ley que busca regular el uso de la IA y establecer salvaguardas claras para los datos sensibles.
Lo primero es reconocer que no todas las tecnologías de IA operan de la misma forma. Un chatbot empresarial no recolecta los mismos datos que un sistema de diagnóstico médico o un software de reconocimiento facial. Mientras algunos manejan información básica como nombres o correos electrónicos, otros procesan patrones de navegación, historial de consumo o ubicación. Los más delicados trabajan con datos biométricos o de salud, como huellas digitales, voz o indicadores médicos.
El marco actual de protección en Colombia se basa en la Ley 1581 de 2012 y el Decreto 1377 de 2013, reforzados por directrices de la Superintendencia de Industria y Comercio. Sin embargo, el Gobierno presentó el Proyecto de Ley Unificado de Inteligencia Artificial, que busca un marco integral de regulación. Según Lorenzo Villegas, socio de CMS Rodríguez-Azuero, la iniciativa tiene como prioridad blindar datos sensibles como la imagen, la voz o la biometría frente a usos indebidos.
Lea también: ¿Qué significa la descertificación para Colombia en su lucha contra el narcotráfico?
A ello se suma la Circular Externa 002 de 2024, que establece lineamientos específicos para las organizaciones que incorporen IA. Esta exige evaluaciones de impacto antes de la implementación de sistemas, obliga a garantizar un consentimiento informado y prohíbe la utilización de datos sensibles sin autorización expresa. En otras palabras, se busca prevenir que la innovación tecnológica avance a costa de la privacidad de los ciudadanos.
El panorama internacional también avanza en esa dirección. En 2024, el Consejo de Europa lanzó el primer tratado vinculante sobre IA y derechos humanos. En paralelo, India debate reformas para enfrentar los deepfakes, mientras que el Reino Unido plantea restricciones al uso de tecnologías biométricas. En América Latina, países como Brasil y Chile han iniciado ajustes normativos para garantizar que el uso de IA en sectores sensibles, como la salud y las finanzas, cumpla estándares de seguridad y equidad.
Pese a estos esfuerzos, los riesgos permanecen. La proliferación de contenidos falsos creados con IA, el uso masivo y poco transparente de información en línea y la dificultad de entender cómo se toman las decisiones algorítmicas siguen siendo desafíos vigentes. Villegas advierte que estas amenazas deben gestionarse mediante una combinación de leyes nacionales y prácticas de autorregulación empresarial, orientadas a mitigar riesgos de manera efectiva.
En este contexto, las compañías tienen un papel fundamental. Ya no se trata únicamente de cumplir con la normativa vigente, sino de adoptar políticas de transparencia, seguridad de la información y principios de no discriminación. La confianza se ha convertido en un activo estratégico, y aquellas organizaciones que implementen estándares internacionales estarán en una mejor posición para adaptarse a un entorno regulatorio cada vez más exigente.
El reto es lograr un equilibrio: proteger los derechos fundamentales sin frenar la innovación. En la era digital, la privacidad no puede darse por sentada; requiere legislación robusta, supervisión permanente y un compromiso ético que asegure la confianza de los ciudadanos en un futuro cada vez más tecnológico.
Le puede interesar: Outplacement como Herramienta Laboral